技術背景:
我們以有限範圍的委派授權設計代理安全,而非讓使用者憑證到處傳遞。當對話、協調、代理、工具與 MCP 層都參與執行,邊界品質就成為控制的關鍵,決定自主性是否能安全擴大。
當 AI 從回答問題走向採取行動,信任不能再只靠一次登入。持久的安全性,來自掌握鏈中的每次交接、每項權限,以及每個實際行動的身分。
我們以有限範圍的委派授權設計代理安全,而非讓使用者憑證到處傳遞。當對話、協調、代理、工具與 MCP 層都參與執行,邊界品質就成為控制的關鍵,決定自主性是否能安全擴大。
代理系統改變了信任的單位。傳統應用程式中的使用者請求,通常留在相對穩定的執行邊界內;代理流程卻可能把意圖從對話交給協調器,再交給專門代理,最後抵達工具、API 或 MCP 伺服器。每多一次交接,身分資料就多一個可能被過度分享、快取、重放或誤解的位置。
因此,我們把代理存取視為架構上的專業課題,而不是登入功能。問題不再只是使用者是否在入口成功驗證,而是下游每個動作是否由正確元件、使用適當權限,在合理期限內執行。在代理式系統裡,信任必須於執行期間逐步建立。
忽略這個轉變的團隊,往往把舊模式直接延伸到新環境。使用者權杖核發一次後,就為了方便而一路傳遞。但這種方便建立了一條可重複利用權限的長廊。同一憑證被越多環節看見,某一層外洩、寫入日誌或處理不當時,影響範圍就越大。
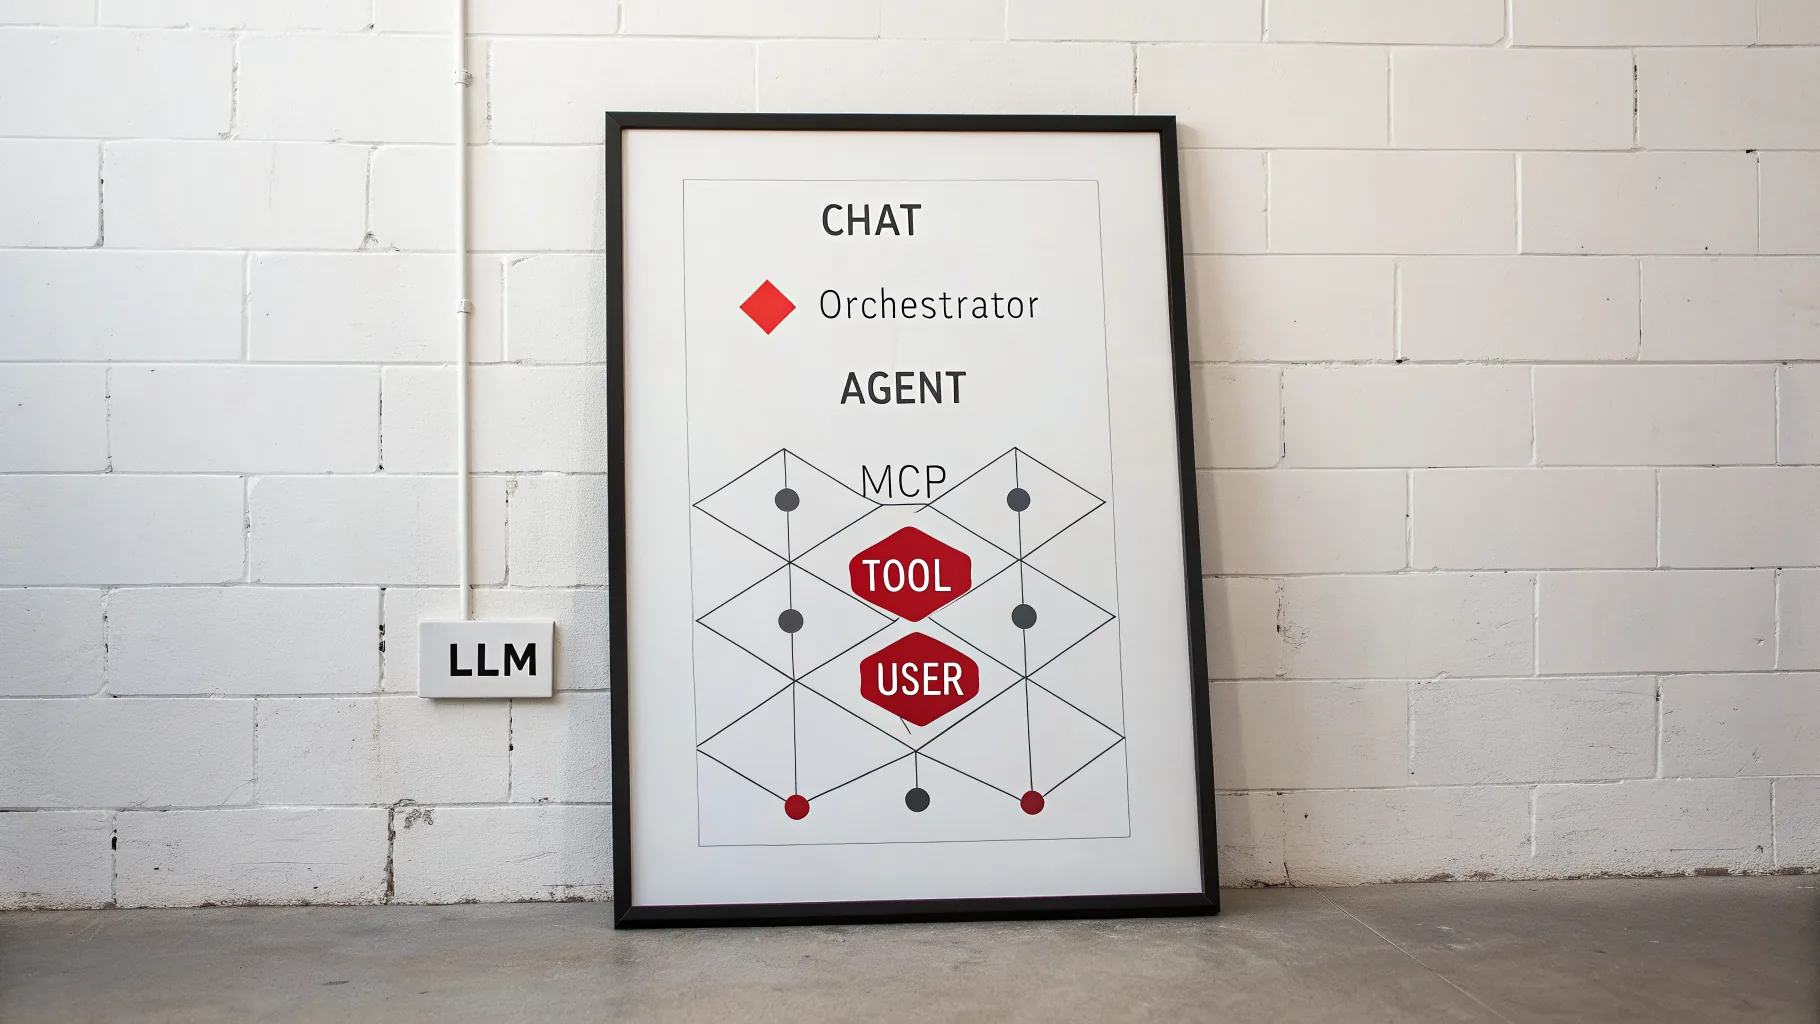
傳統應用程式的信任
使用者通過驗證,服務接收請求,授權通常發生在較可預測的請求與回應路徑內。身分靠近入口,工具選擇較少,執行圖也較容易理解。控制措施預設了穩定性,包括路由與權限的使用方式。
代理工作流程的信任
使用者請求可能歷經對話、協調、多個代理、外部工具、API 與 MCP 中介層才完成。類似請求可能走不同路線,執行也可能跨越控制措施不同的環境。信任必須承受非確定性、反覆交接,以及更廣的工具存取範圍。
三個結構變化讓代理安全更難。首先,交接次數更多。身分與意圖流經一串合作元件,不再只跨越單一服務邊界。其次,LLM 支援的路徑較不確定:類似請求可能選擇不同工具、順序或分支,因此無法只依賴固定的核准圖。
第三,代理的價值正來自它能接近敏感系統並採取行動。它不是被動介面,而是能更新紀錄、檢索文件、呼叫工作流程、觸發營運變更。工具權限一擴大,授權錯誤很快就變成營運錯誤。有能力卻沒有區隔,就是有用的自動化變成系統性風險的起點。
為靜態應用設計的安全控制,通常不是概念錯誤才失效,而是它們預設較少的轉換、行動者,以及權限偏離原意的機會。
第一種是憑證重放。一旦有效權杖出現在太多層,攻擊者就不必突破身分驗證,只需要重用系統已接受的憑證。權杖可能出現在日誌、追蹤資料、連接器快取、模型周邊記憶或防護不足的服務邊界。團隊常低估接觸同一憑證的元件數量,因此重放風險會悄悄擴大。
第二種是提示層外洩。這件事值得直說:LLM 不是存放高權限身分資料的安全保險庫。權杖、機密或工作階段資料一旦對提示或模型可存取的記憶開放,就可能透過惡意指令、遭入侵的中介層或薄弱隔離被擷取。機率式介面不應被當成持久的憑證儲存區。
請為實際環境設計。如果系統採開放式推理,就把憑證移出推理發生的位置,除非你能證明其隔離、範圍與到期機制。
元件若只需規劃、分類或選工具,就別給它使用者的廣泛憑證。把決策層與執行層分開。光是這一項設計,就能大幅減少意外暴露、降低重放價值,並讓出事後的稽核容易許多。
完整權杖一路傳遞
使用者驗證一次,同一權杖便經過對話、協調器、代理、MCP 層與目標工具。實作容易,表面也優雅,卻形成一條可重複利用權限的長廊,跨越五個信任邊界,讓同一憑證暴露在整條鏈的每個弱點前。
委派執行
使用者在入口驗證一次。行動代理出示自己的身分,針對特定動作申請短效權限;接收層在執行前驗證範圍、對象與效期。這需要更周全的實作,卻能帶來較小的影響範圍、清楚的稽核,以及動作與權限之間更精準的對應。
5
同一憑證從頭傳到尾時,對話、協調器、代理、MCP 層與工具都成為信任邊界。
3
畫出權杖流向、確認誰真正需要原始憑證,並驗證每次工具呼叫能否追溯到人的請求與代理身分。
4
可靠委派依靠範圍、時限、對象綁定與可追溯性,而不是讓廣泛憑證自由流動。
5
安全動作應記錄發起者、執行代理、接收工具、使用權限與到期時間。
在入口透過身分提供者建立最初的信任依據。讓產生的憑證盡量留在入口附近,別把它變成整條工作流程都能攜帶的物件。
讓協調層判定意圖、選工具、規劃行動,卻不持有使用者的完整權限。只有執行路徑可以申請存取,而且僅限當下要做的任務。
把代理當成可究責的行動者,而不是匿名中介軟體。接收工具應知道哪個代理在呼叫、依據什麼委派權限,以及代表誰行動。
若任務是更新一筆客服紀錄,就把授權限制在該筆或該類紀錄。別交出同時能匯出資料、更改帳務或執行管理操作的權杖。
安全執行要能回答五個問題:誰發起請求、哪個代理行動、哪個工具接收、用了什麼權限,以及何時到期。缺少欄位,事件尚未發生就已削弱後續鑑識能力。
委派比傳遞更可靠,因為權限在執行當下被明確界定,而不是在其他地方默默成立。接收元件不應只因對方持有憑證就推定可信;它應驗證呼叫者是預期代理、權限限定於特定任務,而且憑證同時綁定期限與接收對象。
4 項核心特性
代理系統中的信任,不應以可攜憑證流動,而應在每次交接重建為受限、可驗證的權限。
MCP 將工具如何開放給 AI 元件正式規範化,因此不只是方便連線的協定。在成熟架構中,MCP 層是信任轉接點:驗證呼叫元件、檢查委派授權、執行工具專屬控制,並保留誰呼叫了什麼的稽核紀錄。
許多團隊在這裡犯下昂貴錯誤:透過 MCP 集中存取,政策卻很薄弱,以為集中路由自然會改善控制。並不會。只負責轉送的連接器,也可能只是集中風險。有中介、沒執行控制,只會讓薄弱假設在同一處疊加。
請把 MCP 伺服器與類似中介元件當成落實控制的邊界。如果無法驗證呼叫者身分、範圍、接收對象與效期,它們只是在擴大信任邊界,卻沒有真正治理它。
此流程圖呈現代理工作流程如何建立信任,同時避免把原始使用者憑證傳遍每一層。
| 控制問題 | 薄弱模式 | 較可靠的模式 |
|---|---|---|
| 使用者權杖流向何處? | 遍及對話、協調、代理、MCP 與工具 | 留在入口邊界附近,下游改採委派存取 |
| 誰在行動? | 通用服務呼叫或匿名中介軟體 | 具有自身信任設定、可驗證身分的代理 |
| 使用什麼權限? | 權限過大的使用者憑證 | 限定於明確動作或資源的任務權限 |
| 存取能持續多久? | 能重複使用、重放價值較高的權杖 | 迅速到期的短效憑證 |
| 事後能調查嗎? | 分散日誌與模糊責任 | 可追溯到使用者、代理、工具、權限與時間的動作 |
先畫出目前流程中身分資料的確切路徑。檢查日誌、追蹤資料、快取、提示、連接器層,以及模型周邊記憶中的權杖。再移除那些只需推理、分類、路由或規劃的元件對原始憑證的存取。
如果只是因為比核發有限權限容易,就讓同一使用者憑證出現在多個執行層,代表設計過度信任了可攜性。問題不只是權限過大;每多一份副本,就多一個重放入口與責任不清的位置。
沒有代理身分,工具只看見請求,看不見流程中該負責的行動者。可驗證身分讓每個代理有自己的政策邊界,也讓你能區分人的意圖與機器的執行。核准更精準、稽核更清楚,事件回應也更快。
依序檢查入口驗證、權杖流向、推理層、執行層、MCP 控制,最後是可稽核性。團隊常因模型新穎而從模型層開始,但最重要的安全決策往往更早就已做出。擴大自主權以前,先設計限制、核准與復原路徑。
這個策略轉變不只關乎權杖處理,而是重新定義:當軟體跨越半自主鏈條進行規劃、委派與行動時,什麼才算可信執行。最強的標準不是「使用者有沒有通過驗證」,而是鏈中的每個動作是否由正確元件、在適當限制下執行,並留下事後可驗證的證據。
這個標準要求更高,也正因如此才有效。代理越能廣泛存取業務工具,組織就越需要隨複雜度擴充、而不是被複雜度壓垮的信任模型。優先委派存取,而非傳遞憑證,不是微小的實作偏好,而是自主性可否管理、風險會否暗中累積的分水嶺。
若你正在設計代理系統,請把有限權限、可驗證代理身分、短效授權與可稽核交接設為預設。信任不會因憑證傳得有效率而持續;它能持續,是因權限被限制得夠嚴謹,讓智慧系統可以行動,同時仍可治理。